Update2026.11.18 (수)

[대전인터넷신문=권혁선 기자] 세종시가 18일부터 19일까지 이틀간 조치원읍 충청 정보보호 클러스터에서 시와 산하 지방공공기관 담당자를 대상으로 인공지능(AI)을 활용한 웹 취약점 점검과 사이버공격 대응 역량을 높이기 위한 실무교육을 실시한다.
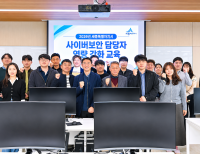
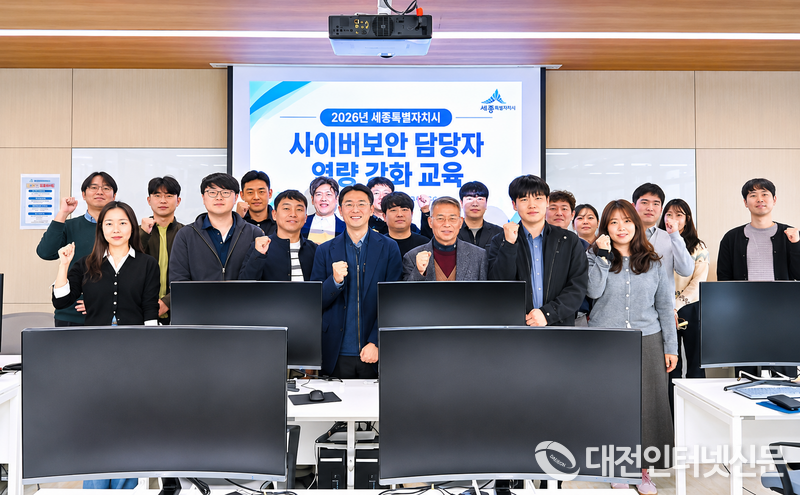 세종시와 산하 지방공공기관 사이버보안 담당자들이 충청 정보보호 클러스터에서 열린 ‘2026년 사이버보안 담당자 역량 강화 교육’에 참여해 기념촬영을 하고 있다. [사진-세종시]
이번 교육은 개인정보 유출과 행정정보시스템 침해 등 고도화되는 사이버 위협에 대응하고, 시민의 개인정보와 공공서비스를 보호하기 위해 마련됐다.
세종시는 국가정보원, 과학기술정보통신부, 한국인터넷진흥원과 협력해 '2026년 사이버보안 담당자 역량 강화 교육'을 운영한다. 최신 사이버 위협에 대한 이해부터 실제 웹 서비스의 보안 취약점을 점검하는 실습까지 이론과 현장 대응 능력을 함께 높이는 데 중점을 뒀다.
특히 공공부문 개인정보 유출에서 외부 해킹이 차지하는 비중이 높은 것으로 나타나면서 지방공공기관의 사전 예방과 보안관리 역량 강화가 중요한 과제로 떠오르고 있다.
개인정보보호위원회가 올해 3월 발표한 자료에 따르면 2021년부터 2025년까지 공공부문에서 유출된 개인정보 규모의 약 95%가 외부 해킹에 따른 것으로 나타났다. 다만 유출 신고 건수 기준으로는 인적 과실이 61%를 차지해 외부 공격 대응과 내부 관리체계 개선이 함께 필요한 것으로 분석됐다.
교육 첫날인 18일에는 사이버보안의 기본 개념과 최신 위협 동향, 악성코드의 종류와 해킹 공격 기법, 개인정보보호 및 사고 대응 절차 등을 중심으로 이론교육을 진행한다.
둘째 날인 19일에는 웹 서비스의 작동 원리와 HTTP 요청·응답 방식, 이용자 인증에 활용되는 쿠키·세션의 구조를 학습한다. 이어 웹서버(WEB), 웹애플리케이션서버(WAS), 데이터베이스(DB)의 연계 구조를 익힌 뒤 AI 자동 진단 도구를 활용한 웹 취약점 점검을 실습한다.
이번 실습은 담당자가 웹 서비스의 구조를 이해하고 자동 진단 도구를 활용해 잠재적인 보안 취약점을 확인하는 방법을 익히는 데 초점을 맞췄다. 다만 교육 이후 실제 기관별 정보시스템에 대한 점검과 개선 조치가 어떻게 이뤄질지는 구체적으로 제시되지 않았다.
김산옥 세종시 인공지능디지털담당관은 “사이버 위협이 전방위로 확산되며 시민의 정보를 다루는 공공기관 역시 고도화된 공격의 표적이 되고 있다”며 “담당자들이 위협을 먼저 이해하고 스스로 점검할 수 있는 역량을 갖추도록 지원해 시민이 안심할 수 있는 행정 환경을 만들어 가겠다”고 말했다.
한편, 충청 정보보호 클러스터는 과학기술정보통신부와 한국인터넷진흥원의 지원으로 조성돼 지난 7월 문을 연 충청권 정보보호 거점이다. 실전형 사이버 훈련장과 교육장 등을 갖추고 지역 정보보호 인력의 전문성 강화를 지원하고 있다.
이번 교육이 실질적인 공공정보보호 수준 향상으로 이어지기 위해서는 교육 이후에도 기관별 보안 취약점 점검과 개선 조치, 담당자 전문성 강화가 지속적으로 이뤄져야 할 것으로 보인다.
<무단전재 및 재배포금지> 권혁선 기자 ghs7053@naver.com


 권혁선 기자